Introduction
Faire tourner des modèles de langage en local n’est plus un exercice de laboratoire. Avec Ollama, LM Studio ou vLLM, n’importe quelle équipe peut avoir un modèle qui répond sur son propre réseau en moins d’une heure. En pratique, presque personne ne reste uniquement en local : on utilise le modèle local pour le travail courant et une API cloud pour les tâches difficiles.
Cette combinaison s’appelle IA hybride. Et c’est précisément là qu’apparaît le problème : la box de l’opérateur ne sait pas distinguer un appel légitime à une API d’une requête d’exfiltration de données. Cet article explique quelles menaces existent et quel matériel réseau règle la question sans abonnement annuel.
Qu’est-ce que l’IA auto-hébergée et l’IA hybride ?
Un modèle local est rapide, peu coûteux par requête et garde les données chez vous – mais il est moins puissant. Une API cloud est bien plus performante – mais chaque token coûte de l’argent et quitte votre réseau. Quatre modèles dominent les architectures hybrides que nous voyons sur le terrain :
Router Pattern
Un classifieur évalue la complexité de la requête et l’aiguille : questions simples vers le modèle local, raisonnement complexe vers le cloud. C’est le modèle au meilleur rapport coût/qualité.
Cascade Pattern
Le modèle local répond en premier. Si la confiance est faible, la requête bascule automatiquement vers l’API externe. Cela réduit les coûts sans sacrifier la qualité des réponses difficiles.
Privacy Filter
Le modèle local anonymise noms, numéros fiscaux, adresses et numéros de contrat avant que le texte ne parte vers le cloud. Indispensable pour qui traite des données personnelles soumises au RGPD.
Specialized Split
Des outils différents pour des tâches différentes : embeddings et OCR en local, génération de longs textes et vision dans le cloud. C’est le modèle le plus courant dans les pipelines RAG.
Sept menaces concrètes pour une infrastructure d’IA
Ce ne sont pas des scénarios théoriques. Ce sont des configurations par défaut que n’importe quel scan réseau détecte :
Ports LLM ouverts sans authentification
Ollama écoute sur le port 11434 et, par défaut, ne demande aucun identifiant. Si le service est exposé sur le réseau local (ou pire, sur Internet), n’importe quel appareil peut utiliser votre modèle et lire l’historique des requêtes.
Prompt injection dans les agents
Un agent qui lit des e-mails, des pages web ou des PDF peut recevoir des instructions cachées dans le contenu. Sans filtrage en sortie, l’agent exécute ces instructions avec les permissions que vous lui avez accordées.
Exfiltration de données par un agent compromis
Un agent ayant accès aux fichiers et à Internet est un canal de sortie idéal. Sans egress filtering, les données partent vers un endpoint quelconque en HTTPS et rien dans les journaux du routeur ne le révèle.
Plugins et extensions piégés
Serveurs MCP, plugins tiers et paquets npm/pip installés à la hâte s’exécutent avec vos variables d’environnement – clés d’API comprises.
Mouvement latéral dans le réseau
Dans un réseau à plat, la machine d’inférence voit le NAS, les imprimantes, les caméras et le poste de la comptabilité. Une seule compromission atteint tout.
Clés d’API dans des fichiers .env
Clés OpenAI, Anthropic ou Google stockées en clair dans un dépôt ou un conteneur partagé. Le coût d’une fuite se mesure en factures de consommation.
Shadow AI
Des employés qui envoient des documents internes à des services d’IA non approuvés. Sans filtrage DNS, impossible même de savoir que cela se produit.
Ce que doit faire un firewall pour l’IA
Un firewall classique se préoccupe de ce qui entre. Dans une infrastructure IA, le plus grand risque réside dans ce qui sort. Quatre fonctions sont indispensables :
Egress filtering
La zone IA ne peut communiquer qu’avec les endpoints d’API que vous avez explicitement autorisés. Tout le reste est bloqué et journalisé.
Filtrage DNS
Bloque les domaines de commande et contrôle et rend visible la shadow AI avant qu’elle ne devienne un incident.
Segmentation VLAN
Modèles, IoT et postes de travail dans des zones séparées, avec des règles explicites entre elles. Une compromission reste confinée à une zone.
Inspection approfondie (DPI)
Identification des applications et blocage des malwares, botnets et du phishing au niveau des flux – pas seulement par port.
En pratique : OPNsense couvre les trois premières fonctions et le plugin Zenarmor ajoute le DPI avec threat intelligence. Tous deux tournent sur du matériel x86 standard – ce qui manque, c’est le matériel adapté.
Quelle appliance choisir ?
La règle est simple : un port physique par zone. Plus vous voulez isoler de zones, plus il vous faut de ports – et vous évitez la complexité d’un switch administrable.
| Modèle | Processeur | LAN | Idéal pour |
|---|---|---|---|
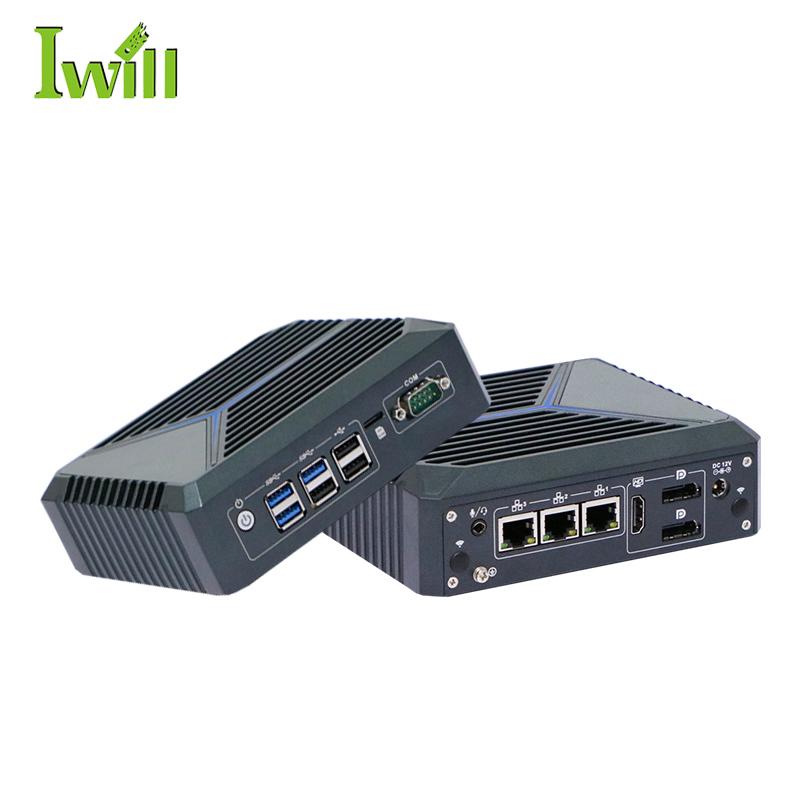
| Nano-N1121 | Intel Celeron J6412 | 3x 2.5G | Maison ou bureau avec 1 machine d’IA |
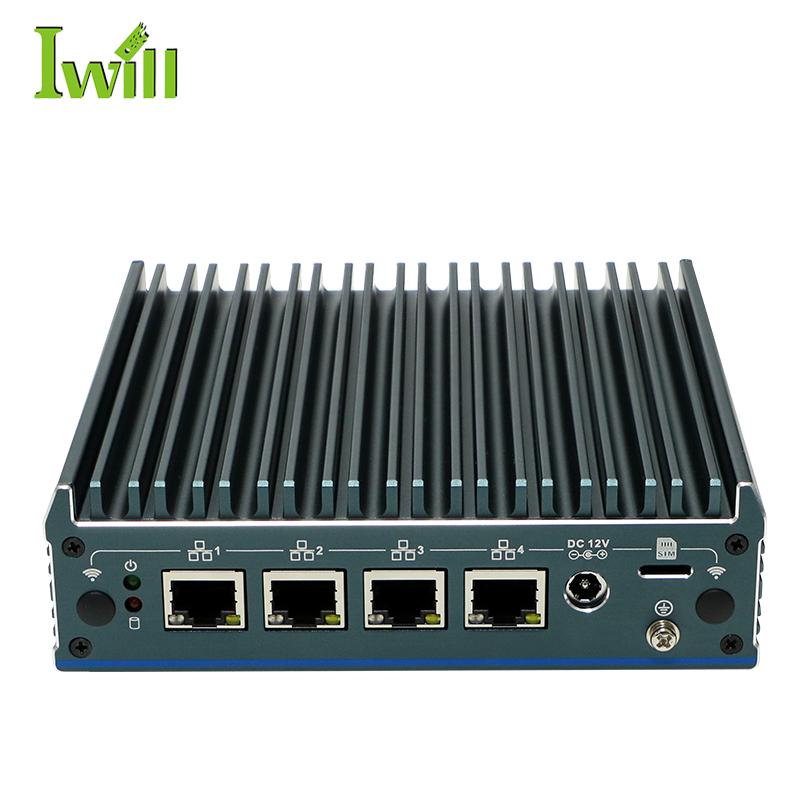
| Nano-N1241 | Intel Alder Lake N200 | 4x 2.5G | 4 zones isolées sans switch manageable |
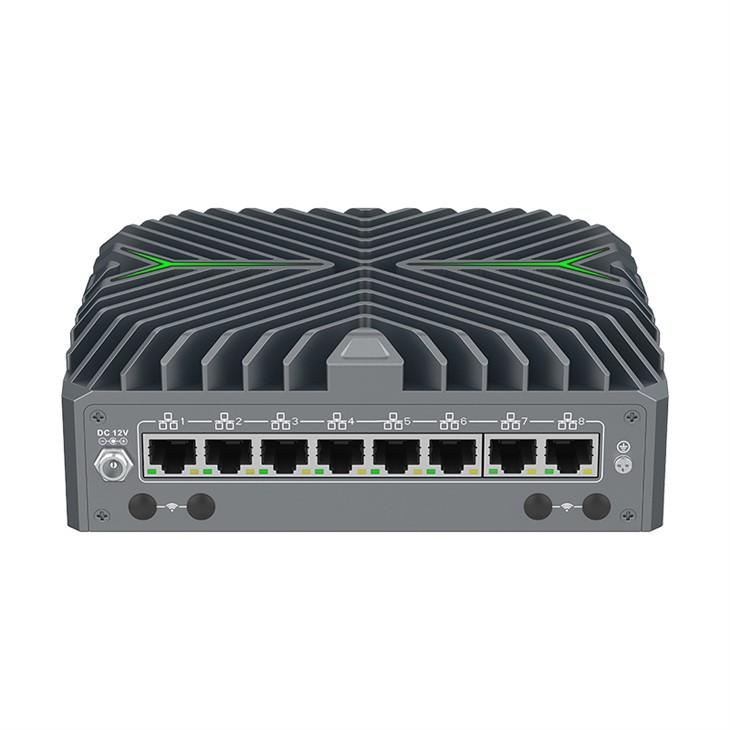
| Nano-N3281 | Intel Core Ultra 5 / Ultra 7 | 8x 2.5G (7 avec option PoE) | Entreprise avec plusieurs services et DPI actif |
Tous trois sont sans ventilateur, avec châssis en aluminium et faible consommation – le N1241 reste sous les 15 W. Pour un firewall qui tourne 24/7, l’absence de pièces mobiles fait la différence entre cinq ans de service et un remplacement au bout de deux.
Appliance commerciale vs open source
Fortinet / Palo Alto
- ×Licence annuelle obligatoire pour l’IPS/IDS et le filtrage de contenu
- ×Sans renouvellement, l’appareil ne reçoit plus de signatures
- ×Les règles spécifiques à l’IA dépendent de la feuille de route du fabricant
- ×Coût total imprévisible sur 5 ans
N1241 + OPNsense + Zenarmor
- ✓Système d’exploitation sans coût de licence
- ✓Mises à jour de sécurité hebdomadaires de la communauté
- ✓Alias et règles personnalisées pour chaque endpoint d’API
- ✓Coût connu dès le premier jour – seulement le matériel
Le déploiement en cinq étapes
- 1Placer l’appliance entre le routeur de l’opérateur et le réseau interne.
- 2Installer OPNsense depuis une clé USB (environ 15 minutes).
- 3Créer les VLAN par zone – LAN de confiance, labo IA, IoT – avec des règles explicites.
- 4Installer le plugin Zenarmor et activer le blocage des malwares, botnets et du phishing.
- 5Surveiller le trafic sortant et ajuster la liste des endpoints autorisés.
Conclusion
Une architecture d’IA hybride fait transiter des données entre votre réseau et des services externes des dizaines de fois par minute. Sans egress filtering, filtrage DNS et isolation par VLAN, vous n’avez aucun moyen de savoir ce qui est sorti – ni vers où.
Une appliance sans ventilateur avec OPNsense règle ces trois points sans abonnement annuel, à la maison comme en PME. Si vous faites déjà tourner des modèles en local, c’est la pièce qui manque. Voir aussi notre guide expliquant pourquoi le routeur de votre opérateur ne vous protège pas.
Des appliances pour protéger votre infrastructure d’IA
Matériel sans ventilateur compatible pfSense, OPNsense et Zenarmor.