Introduction
Ce guide est pratique : à la fin, vous aurez quatre zones réseau isolées, de l’inspection approfondie des paquets et du filtrage en sortie – le tout en 60 minutes environ et sans aucune licence annuelle.
Le montage typique d’un petit bureau n’a ni isolation par VLAN, ni inspection de contenu, ni filtrage en sortie, et fait tourner des services sans authentification – Ollama, par exemple, écoute sur le port 11434 sans demander d’identifiants. Nous allons régler ces quatre points d’un coup.
Ce dont vous aurez besoin
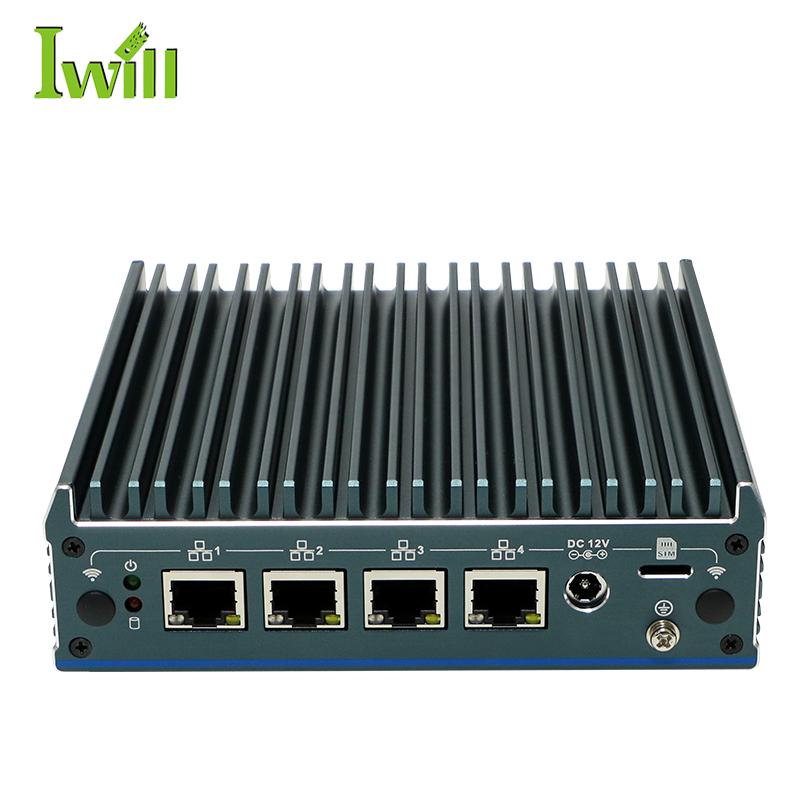
Nano-N1241
Il vous faudra aussi :
- ✓ Une clé USB de 4 Go ou plus
- ✓ Un écran et un clavier (uniquement pour l’installation)
- ✓ Deux câbles Ethernet
- ✓ Logiciel : OPNsense (gratuit) et le plugin Zenarmor
Architecture réseau
Les quatre ports du N1241 deviennent quatre zones. Pas besoin de switch manageable ni de configurer du trunking – chaque zone a son câble.
| Port | Interface | Sous-réseau | Usage |
|---|---|---|---|
| 1 | WAN | DHCP | Internet |
| 2 | LAN | 192.168.1.0/24 | Postes de travail de confiance |
| 3 | AI_LAB | 192.168.20.0/24 | Serveurs d’inférence et agents |
| 4 | IOT | 192.168.30.0/24 | Caméras, capteurs, objets connectés |
Les sept étapes de l’installation
Respectez l’ordre. Chaque étape est autonome – vous pouvez vous arrêter à la fin de n’importe laquelle et la reprendre plus tard sans rien perdre.
Créer la clé USB d’installation
5 min- 1.1Téléchargez l’image "amd64 vga" au format .img.bz2 depuis opnsense.org/download.
- 1.2Décompressez-la avec 7-Zip (Windows) ou bunzip2 (Linux/macOS).
- 1.3Écrivez l’image sur la clé avec Rufus (Windows) ou avec dd (Linux/macOS).
Installer OPNsense
15 min- 2.1Branchez un clavier et un écran sur le N1241 et démarrez sur la clé USB.
- 2.2Entrez dans l’installateur avec l’utilisateur installer et le mot de passe opnsense.
- 2.3Choisissez "Install (UFS)" et utilisez le disque entier.
- 2.4Définissez le mot de passe root, redémarrez et retirez la clé.
Configuration web initiale
10 min- 3.1Branchez le portable sur le port 2 (LAN) et ouvrez https://192.168.1.1.
- 3.2Connectez-vous avec root et le mot de passe défini.
- 3.3Suivez l’assistant : nom d’hôte, fuseau horaire Europe/Paris, serveurs DNS.
- 3.4Vérifiez que le WAN obtient une adresse en DHCP auprès de la box de l’opérateur.
Créer les VLAN d’isolation
15 min- 4.1Interfaces → Other Types → VLAN : créez le VLAN 20 (AI_LAB) sur igc2 et le VLAN 30 (IOT) sur igc3.
- 4.2Attribuez des adresses statiques : 192.168.20.1/24 et 192.168.30.1/24.
- 4.3Activez un serveur DHCP sur chacune des nouvelles interfaces.
- 4.4Vérifiez qu’un client de chaque zone reçoit une adresse et résout le DNS.
Installer Zenarmor
10 min- 5.1System → Firmware → Plugins : recherchez et installez os-zenarmor.
- 5.2Inscrivez-vous sur sunnyvalley.io et obtenez la clé d’activation.
- 5.3Activez le blocage des malwares, botnets et du phishing.
- 5.4Démarrez le moteur depuis le tableau de bord Zenarmor et choisissez les interfaces à inspecter.
Écrire les règles du firewall
10 min- 6.1AI_LAB : bloquer la destination 192.168.1.0/24 (le LAN de confiance).
- 6.2AI_LAB : autoriser la sortie vers Internet.
- 6.3IOT : bloquer les destinations LAN et AI_LAB.
- 6.4IOT : n’autoriser que le DNS (port 53) et le HTTPS (port 443) pour les mises à jour de firmware.
Tester
5 min- 7.1Depuis un client d’AI_LAB, essayez d’accéder au NAS du LAN – cela doit échouer.
- 7.2Depuis le même client, accédez à un site Internet – cela doit fonctionner.
- 7.3Depuis un client IOT, essayez d’atteindre AI_LAB – cela doit échouer.
- 7.4Vérifiez dans le tableau de bord Zenarmor que le trafic apparaît classé par application.
Matrice d’accès obtenue
Après l’étape 6, le comportement du réseau doit être exactement celui-ci :
| De \ À | LAN | AI_LAB | IOT | Internet |
|---|---|---|---|---|
| LAN | ✓ | ✓ | ✓ | ✓ |
| AI_LAB | × | ✓ | × | ✓ |
| IOT | × | × | ✓ | 53, 443 |
Facultatif : liste blanche des API d’IA
Si vous voulez pousser à l’extrême le filtrage de sortie ( egress filtering ), créez dans Firewall → Aliases un alias de type Host(s) avec les domaines des API que vous autorisez – par exemple les endpoints d’OpenAI, Anthropic, Google, Mistral et Cohere.
Remplacez ensuite la règle générique “AI_LAB autorise la sortie” par une règle qui n’autorise que la destination égale à cet alias, sur le port 443. Dès lors, un agent compromis ne peut rien envoyer à un serveur absent de la liste – et la tentative est journalisée.
Dépannage
Impossible d’ouvrir 192.168.1.1
Vérifiez que le câble est sur le port 2 et que le portable est en DHCP. Si le problème persiste, branchez un écran sur le N1241 et utilisez l’option 1 de la console pour réaffecter les interfaces.
Le WAN n’obtient pas d’adresse
La box de l’opérateur distribue peut-être le même sous-réseau 192.168.1.0/24. Passez le LAN d’OPNsense en 192.168.10.0/24 et réessayez.
Zenarmor ne démarre pas
Il faut au moins 8 Go de RAM avec le moteur actif sur plusieurs interfaces. Vérifiez aussi que la clé d’activation a été acceptée.
Clients du VLAN sans DNS
La règle IOT autorise le port 53, mais le client utilise peut-être le DNS-over-HTTPS. Imposez le serveur DNS d’OPNsense dans l’étendue DHCP de la zone.
Conclusion
Une heure de travail vous donne quatre zones isolées, une détection des menaces avec threat intelligence, l’isolation des charges d’IA et un réseau IoT qui ne peut rien atteindre d’autre. C’est le niveau de segmentation attendu d’une entreprise – sans la facture annuelle.
Étapes suivantes recommandées : exporter la sauvegarde de configuration, activer l’authentification à deux facteurs sur l’interface web, configurer WireGuard pour l’accès à distance et vérifier les mises à jour de firmware une fois par semaine. Pour le contexte et les menaces derrière cette configuration, lisez IA auto-hébergée et hybride : pourquoi il vous faut un firewall dédié.
Le matériel de ce guide
Appliances sans ventilateur testées avec OPNsense, pfSense et Zenarmor.