Introduction
La directive NIS2 a considérablement élargi le champ des organisations tenues de démontrer leur gestion du risque cyber : énergie, santé, agroalimentaire, logistique, services numériques et leurs fournisseurs respectifs.
Pour beaucoup d’entreprises de taille moyenne, le premier réflexe est de demander un devis à un fabricant d’appliances d’entreprise – puis de renoncer devant le coût des licences annuelles. Cet article montre que la conformité est surtout une question d’architecture, et que la bonne architecture n’exige pas d’abonnements.
Ce que la NIS2 exige de l’infrastructure réseau
La directive est volontairement neutre sur la technologie, mais trois exigences se traduisent directement en décisions réseau :
Segmentation du réseau
Il est indéfendable que les postes du bureau, le logiciel de comptabilité, le Wi-Fi visiteurs et les machines de production partagent le même espace réseau. Un appareil compromis obtient une ligne de vue sur tout le reste – et c’est ainsi qu’un incident mineur devient un arrêt de production.
Accès à distance sécurisé
Tout accès externe – télétravail, maintenance des fournisseurs, assistance à distance – doit passer par un tunnel chiffré avec authentification à deux facteurs. En pratique, cela exige du matériel avec accélération cryptographique : sans AES-NI, le débit VPN devient le goulot d’étranglement de l’entreprise.
Continuité d’activité
Les systèmes critiques doivent prévoir la haute disponibilité et la bascule automatique. Une seconde connexion Internet qui n’entre en service que lorsque quelqu’un remarque la panne ne répond pas à l’exigence.
Le piège de la licence par abonnement
Les appliances d’entreprise traditionnelles suivent presque toutes le même modèle : l’équipement a un prix d’entrée acceptable, et les fonctions qui comptent – IPS/IDS, antivirus périmétrique, filtrage de contenu – sont derrière une licence annuelle.
Si la licence n’est pas renouvelée, l’équipement continue de s’allumer mais ne reçoit plus de mises à jour de signatures. Autrement dit, il donne une fausse impression de protection, ce qui, en matière de conformité, est pire que de n’avoir rien.
Pour une entreprise de taille moyenne, cela représente un coût récurrent qui croît avec le nombre de postes et difficile à prévoir sur cinq ans – précisément l’horizon d’un investissement d’infrastructure.
L’alternative : matériel industriel et logiciel ouvert
pfSense et OPNsense implémentent tout ce que la NIS2 exige de la couche réseau : VLAN, règles par zone, VPN IPsec ou WireGuard, IDS/IPS avec Suricata, filtrage DNS, journalisation centralisée et haute disponibilité avec CARP.
Aucun coût de licence
Le logiciel est ouvert et maintenu par des communautés et des entreprises avec des mises à jour régulières. Le budget sur cinq ans est connu dès le premier jour.
Fiabilité industrielle
Châssis en aluminium sans ventilateur : aucune poussière aspirée, aucun roulement qui lâche dans une baie de communication mal ventilée.
Performances professionnelles
Processeurs Intel multicœurs avec AES-NI et plusieurs ports 2.5G ou 10G – un débit VPN qui ne bride pas le télétravail.
Trois niveaux de matériel
| Modèle | Processeur | LAN | Taille typique |
|---|---|---|---|
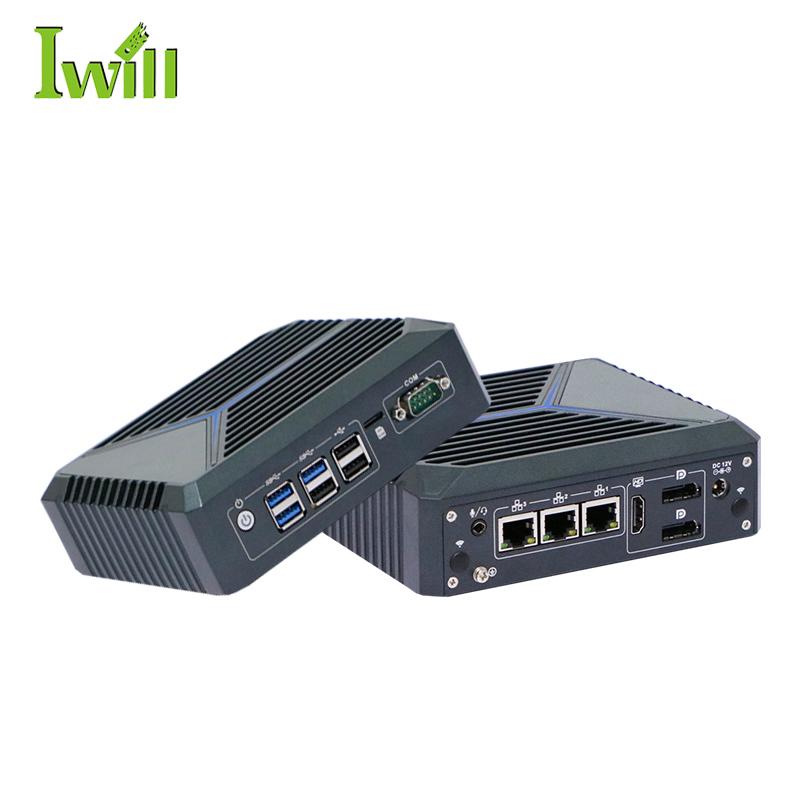
| Nano-N1121 | Intel Celeron J6412 | 3x 2.5G | Bureau ou agence jusqu’à 15 postes |
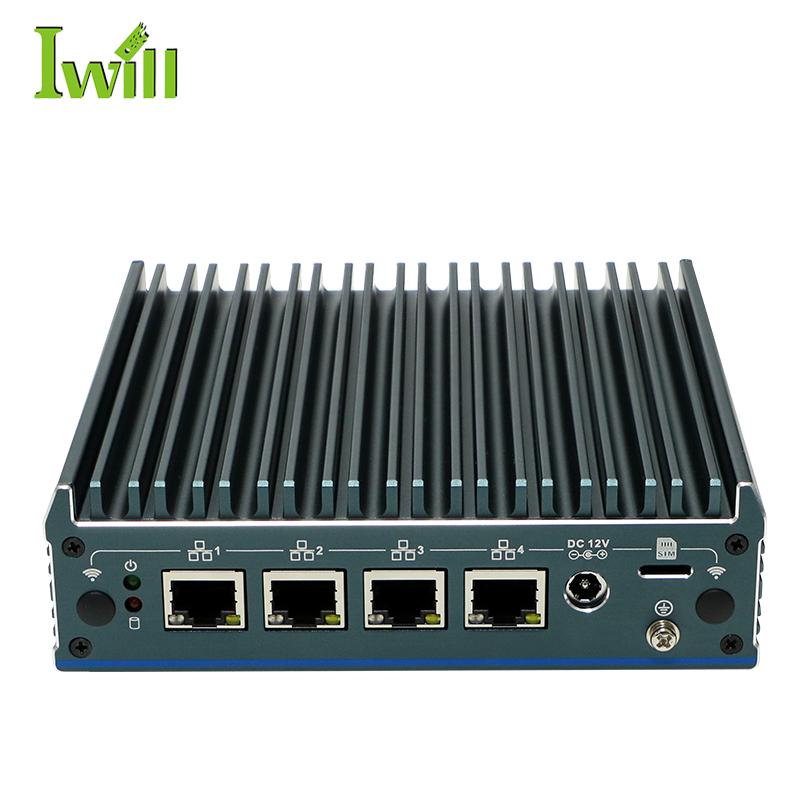
| Nano-N1241 | Intel Alder Lake N200 | 4x 2.5G | PME avec séparation OT/IT et réseau visiteurs |
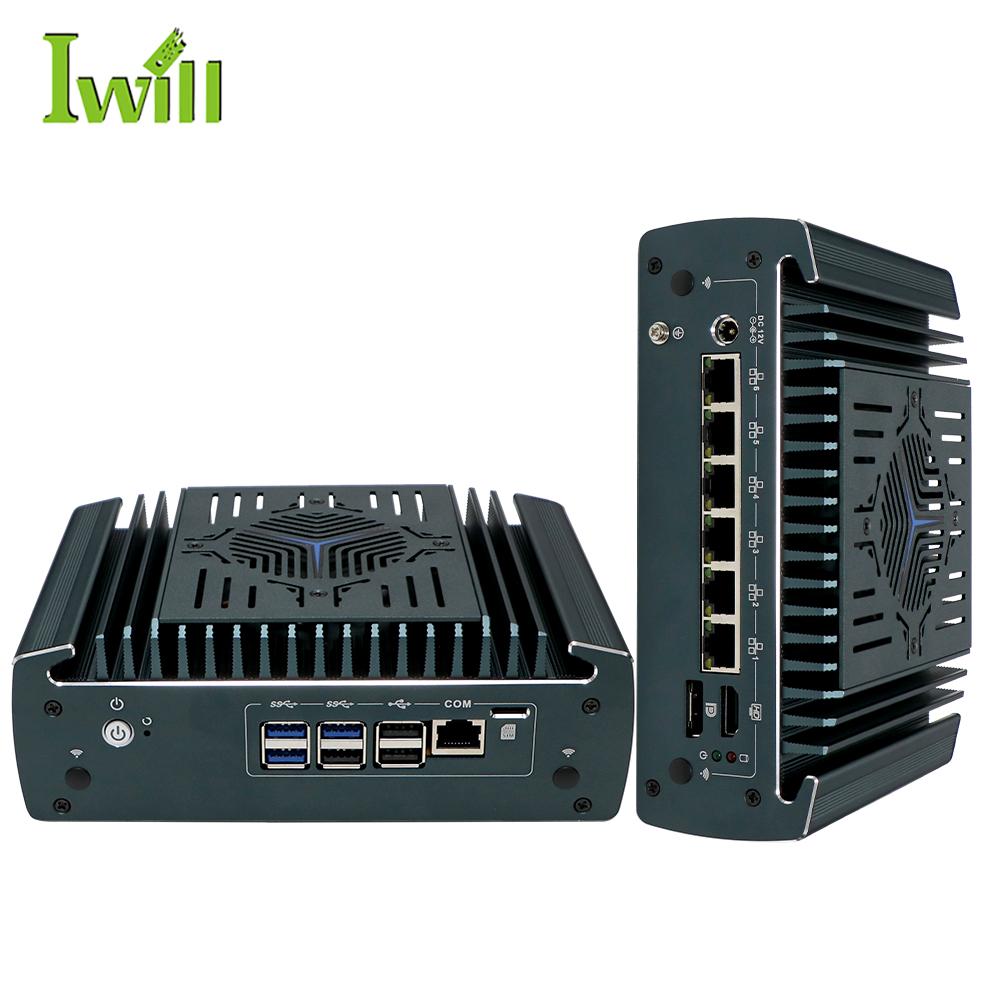
| Nano-N3161 | Intel Core i3/i5/i7 de 12e génération | 6x 2.5G (option PoE) | Siège avec IDS/IPS actif et VPN pour plusieurs agences |
La règle de dimensionnement est simple : un port par zone de sécurité, plus un pour le WAN. Si vous prévoyez un IDS/IPS actif avec inspection sur plusieurs interfaces, montez d’un cran côté processeur – c’est là que se perd le débit.
Le côté industriel : la sécurité OT
En environnement industriel, le risque a une particularité : des ordinateurs de bureau pilotent des équipements de production de grande valeur et des systèmes SCADA qui ne peuvent pas s’arrêter. Un poste ordinaire monté dans une armoire près de la ligne est à la fois un risque de sécurité et un risque de panne.
La réponse est la même des deux côtés : un matériel conçu pour l’environnement – mini PC et panels tactiles industriels qui supportent poussière, humidité, vibrations et écarts thermiques – placé dans sa propre zone réseau, avec des règles explicites pour tout ce qui entre et sort.
Conclusion
La conformité NIS2 exige de la planification, pas des budgets extraordinaires. Segmenter le réseau, chiffrer l’accès à distance et garantir la continuité sont des décisions d’architecture – et toutes se mettent en œuvre avec du logiciel ouvert sur du matériel industriel.
Pour les terminaux de production, voir NIS2, IP65 et IP69 dans l’agroalimentaire. Pour un exemple pas à pas de segmentation, consultez le guide de configuration d’OPNsense.
Des appliances pour la conformité NIS2
Matériel industriel sans ventilateur, avec AES-NI et plusieurs ports 2.5G pour pfSense et OPNsense.